Resposta rápida: a apólice tradicional de responsabilidade civil ou cyber cobre uma fração do prejuízo quando um agente de IA comete um erro, mas deixa lacunas relevantes nos cenários mais comuns da IA agêntica de hoje. Seguradoras redigiram essas apólices pensando em falha humana isolada, sistema fechado ou vazamento pontual, cenários bem diferentes de um agente que decide, executa e encadeia ações sem supervisão em tempo real. Quando esse agente aprova um crédito fora da política, expõe dados de cliente numa integração mal configurada ou toma uma decisão que prejudica um fornecedor, a seguradora costuma abrir uma investigação longa para classificar o evento antes de discutir o pagamento. Eu levo essa conversa ao conselho de toda empresa que acelera a autonomia dos agentes, porque a distância entre o que a apólice promete e o que ela paga cresce na mesma velocidade da autonomia. Este artigo detalha o que cada tipo de apólice cobre hoje, onde fica o buraco específico da IA agêntica e que perguntas a corretora precisa responder antes do próximo passo de escala.
O que a apólice de responsabilidade civil tradicional cobre quando um agente de IA erra?
A responsabilidade civil geral, aquela que toda empresa de porte médio ou grande já carrega, nasceu para cobrir dano físico, dano material e ofensa reputacional causada por ação humana ou por um produto defeituoso. Quando o erro vem de um funcionário que digitou o valor errado numa planilha, a apólice reconhece o padrão com facilidade: existe um agente humano identificável, uma ação isolada e um nexo causal direto entre a falha e o prejuízo do terceiro. A seguradora treinou décadas de jurisprudência e de peritos para lidar exatamente com esse formato de sinistro.
O problema aparece quando a decisão sai de um sistema que aprende, ajusta parâmetros e age em cadeia com outros sistemas. Um agente de IA que aprova uma condição comercial errada para um cliente, por exemplo, raramente se encaixa na definição clássica de "erro profissional" que a apólice descreve, porque o sistema seguiu instruções que a própria empresa configurou, ainda que o resultado tenha escapado da intenção original. A seguradora então questiona se o evento é falha de produto (o modelo), falha de processo (quem configurou os limites) ou falha de supervisão (quem deveria ter revisado a saída), e essa discussão de enquadramento consome meses antes de qualquer valor ser discutido.
Eu recomendo que toda empresa peça à corretora, por escrito, um exemplo concreto de sinistro de IA já pago pela seguradora contratada, com o enquadramento usado. A resposta costuma revelar que a maioria das apólices de responsabilidade civil ainda trata IA como tópico acessório, coberto apenas na medida em que o evento se pareça com um erro humano tradicional. Esse é o primeiro sinal de que a cobertura existente segue um passo atrás do jeito real como os agentes operam dentro da empresa.
Por que o seguro cyber deixa de bastar para agentes autônomos?
O seguro cyber cresceu para responder a um roteiro específico: um invasor externo, uma exploração de vulnerabilidade, um vazamento de dados que exige notificação, remediação forense e eventual indenização às pessoas afetadas. Esse roteiro pressupõe uma intrusão, alguém de fora tentando entrar. A IA agêntica inverte a lógica, porque o agente já está dentro do perímetro, com credenciais legítimas, e o incidente surge de uma decisão dele mesmo, sem qualquer invasor.
Um agente que consulta uma base de dados sensível para responder um cliente, mas expõe informação de outro cliente na mesma resposta, produz um vazamento tão real quanto o de um ataque externo, com a diferença de que a apólice cyber tradicional foi desenhada para o segundo cenário, sujeito a cláusulas de "acesso indevido" que descrevem invasão, e raramente contemplam acesso autorizado usado de forma incorreta. Esse ponto de exposição de dados via agentes generativos já aparece em detalhe no artigo sobre vazamento de dados via IA generativa, que mapeia como a informação escapa mesmo sem qualquer ataque.
Outro ponto de atrito é o limite de "erro humano" versus "erro de sistema" dentro das exclusões da apólice cyber. Muitas condições gerais excluem prejuízo derivado de "falha de configuração conhecida" ou de "ausência de controle básico de segurança", e a seguradora pode argumentar que dar autonomia ampla a um agente sem camada de permissão granular representa exatamente esse tipo de falha conhecida. Ou seja, a mesma decisão de negócio que acelera a operação pode virar o argumento que a seguradora usa para recusar o sinistro depois.
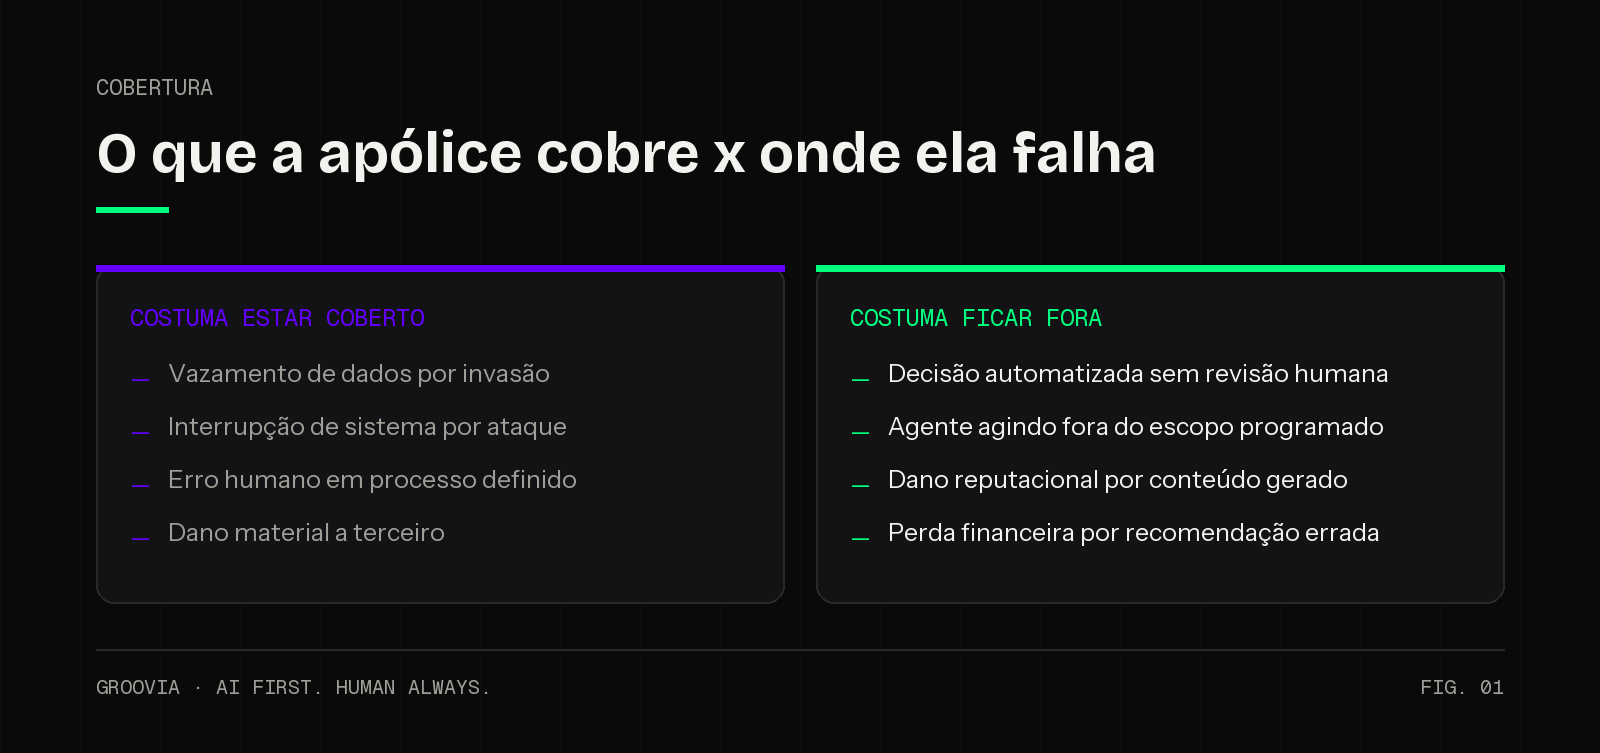
Responsabilidade civil e cyber foram desenhados para outro tipo de falha.
Quais lacunas específicas aparecem quando um agente de IA decide por conta própria?
A primeira lacuna é a de causalidade encadeada. Um agente raramente age isolado, ele consulta outro agente, dispara uma automação, atualiza um sistema downstream, e o prejuízo final surge três ou quatro passos depois da decisão original. Provar qual elo da cadeia gerou o dano exige reconstrução técnica detalhada, e a maioria das apólices exige que a empresa apresente essa reconstrução em prazo curto, algo que só é possível quando existe uma trilha de auditoria estruturada desde o início da operação, tema que detalhamos no artigo sobre trilha de auditoria de IA.
A segunda lacuna envolve o conceito de "intenção razoável". Apólices de responsabilidade profissional costumam cobrir erro de julgamento cometido de boa fé, mas exigem que a decisão tenha seguido um padrão de cuidado esperado do profissional médio da função. Quando o "profissional" é um modelo de linguagem operando com um prompt de sistema genérico, a seguradora questiona qual seria o padrão de cuidado equivalente, e essa ausência de precedente jurídico consolidado no Brasil deixa a análise sujeita à interpretação individual de cada perito.
A terceira lacuna é a de escala. Um vendedor humano comete um erro por vez. Um agente de IA em produção pode replicar o mesmo erro em centenas ou milhares de interações antes que alguém perceba o padrão, porque a decisão errada parece normal isoladamente, ela só se revela problemática quando agregada. Muitas apólices trazem sublimites específicos para "eventos correlacionados" que tratam a multiplicação de um mesmo erro como um único sinistro, o que reduz drasticamente o valor pago em relação ao prejuízo real somado de todas as ocorrências.
Como as seguradoras classificam o erro de um agente de IA na hora do sinistro?
Na prática, o processo de classificação segue três perguntas centrais que o perito da seguradora costuma levantar primeiro. A primeira é sobre a origem do defeito: o modelo generalizou mal a partir dos dados de treinamento, a integração entregou dado errado ao modelo, ou a configuração de regras de negócio permitiu uma decisão fora do esperado. Cada resposta direciona o sinistro para uma cobertura diferente, às vezes nenhuma delas prevista explicitamente no contrato.
A segunda pergunta trata da supervisão. A seguradora quer saber se existia um humano no ponto de decisão crítica, com poder real de vetar a ação do agente antes da execução, ou se o agente operou em modo totalmente autônomo. Empresas que documentam claramente o nível de permissão de cada agente, incluindo quais decisões exigem aprovação humana e quais são delegadas por completo, chegam à mesa de negociação em posição muito mais forte, porque conseguem demonstrar due diligence prévia. Esse mapeamento de permissões é justamente o assunto do artigo sobre identidade e permissão de agentes de IA.
A terceira pergunta é sobre replicabilidade: a seguradora tenta reproduzir o erro para confirmar se ele decorre de uma falha sistêmica (que se repete sempre nas mesmas condições) ou de uma anomalia estatística rara. Modelos de linguagem trazem uma dificuldade extra aqui, porque a mesma entrada pode gerar saídas levemente diferentes em execuções distintas, o que torna a reprodução perfeita do incidente um exercício técnico caro e às vezes impossível, atrasando a resolução do sinistro por meses.
O que muda quando o agente age fora do escopo que o time programou?
Toda apólice de responsabilidade civil profissional exige que o serviço prestado esteja dentro do escopo contratado ou declarado à seguradora no momento da subscrição. Quando a empresa contrata a apólice descrevendo o uso de IA como "assistente de atendimento com respostas pré-aprovadas" e, seis meses depois, o mesmo agente passa a emitir reembolsos automáticos ou a negociar prazos de pagamento, a operação real já saiu do escopo declarado, mesmo que ninguém tenha comunicado formalmente a mudança à seguradora.
Esse descompasso entre o escopo declarado e a operação real é, na minha experiência acompanhando conselhos de empresas que escalam agentes, a causa mais comum de recusa de sinistro. A seguradora aciona a cláusula de "mudança material de risco omitida", que em geral está prevista em letra pequena logo depois das exclusões gerais, e a empresa perde a cobertura justamente no momento em que mais precisa dela, porque a autonomia do agente cresceu mais rápido do que o processo de atualização da apólice.
A prática recomendada aqui é tratar toda expansão de escopo de um agente como um evento formal de governança, com ata registrada, ao contrário de um simples ajuste incremental de configuração. O artigo sobre governança de IA sem perder a humanidade do time detalha como estruturar esse tipo de checkpoint sem burocratizar a operação, mantendo a velocidade que a empresa busca ao adotar agentes.
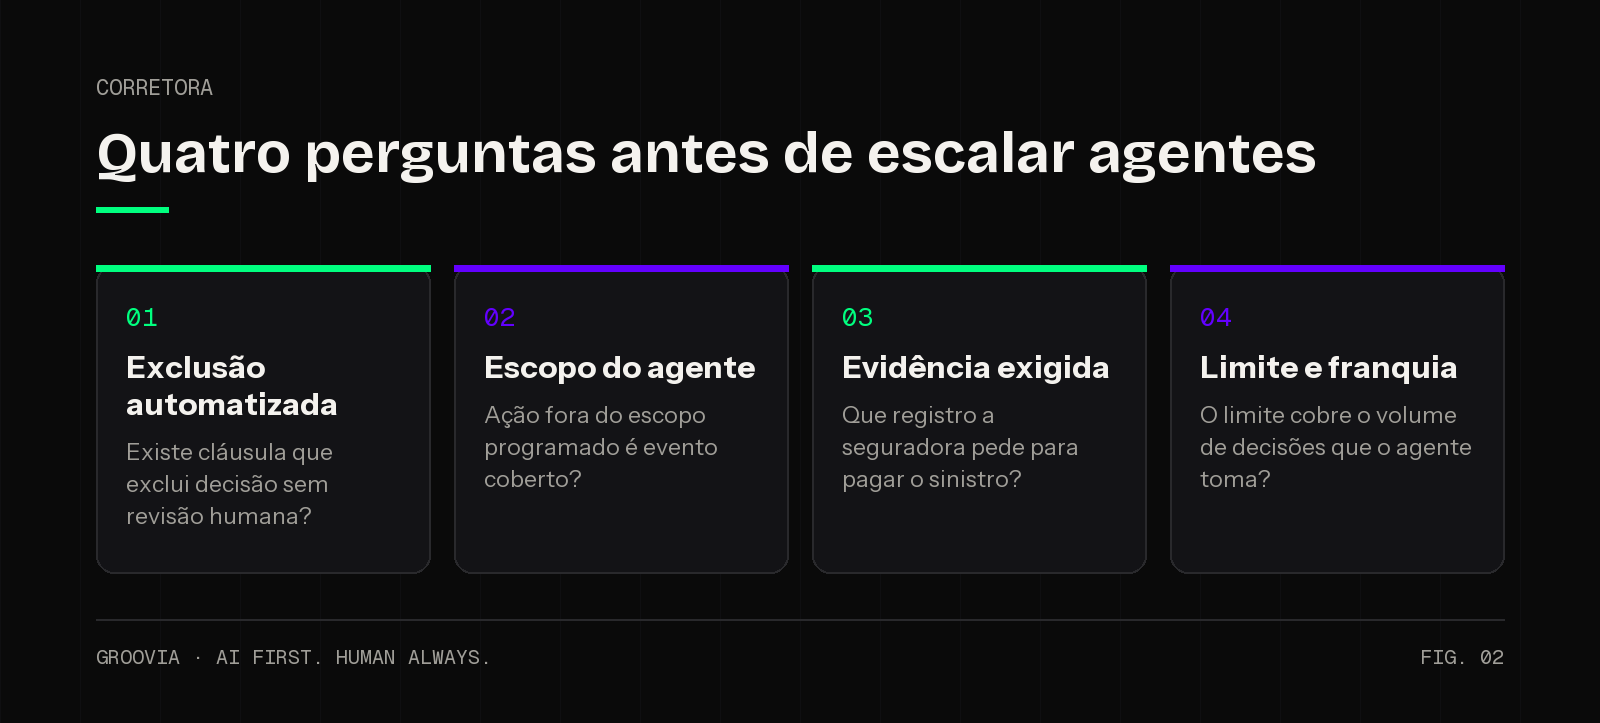
Essas quatro perguntas revelam a lacuna antes do sinistro revelar.
Quais perguntas levar à corretora antes de escalar agentes autônomos?
A primeira pergunta é direta: "a apólice atual cobre decisão tomada por sistema automatizado sem revisão humana prévia, ou a cobertura pressupõe revisão humana em algum ponto da cadeia?". A resposta costuma surpreender, porque muitas apólices trazem cláusulas de "decisão automatizada" que exigem justamente o oposto do que a empresa está construindo, ou seja, presença humana obrigatória antes da execução.
A segunda pergunta trata do sublimite: "qual o valor máximo pago por sinistro decorrente de erro replicado em múltiplas transações originadas da mesma causa raiz?". Como já mencionado, esse sublimite costuma ser bem inferior ao limite geral da apólice, e a diferença entre os dois números revela o tamanho real da exposição da empresa em um cenário de erro sistemático em escala.
A terceira pergunta é sobre prazo de notificação: "quanto tempo a empresa tem para notificar um incidente causado por agente de IA, a partir de quando o incidente é considerado descoberto?". Como os efeitos de um erro agêntico levam mais tempo para se manifestar do que um erro humano isolado, o relógio de notificação pode já estar correndo antes que alguém perceba o padrão, e perder esse prazo é motivo comum de recusa de cobertura mesmo quando o sinistro em si seria elegível.
A quarta pergunta, e talvez a mais reveladora, é: "a seguradora exige algum tipo de auditoria ou certificação de governança de IA como condição para manter a cobertura ativa?". Seguradoras internacionais já começam a pedir evidência de processo de revisão de agentes como pré-requisito, um movimento que tende a chegar ao Brasil, e antecipar essa exigência coloca a empresa em posição de negociar prêmio mais baixo em vez de correr para se adequar depois de um sinistro recusado.
Como a exclusão de decisão automatizada aparece na letra pequena das apólices?
A cláusula de exclusão de "decisão totalmente automatizada" costuma usar linguagem técnica que passa despercebida numa primeira leitura. O texto típico exclui prejuízo "decorrente de processo decisório sem intervenção humana direta e documentada no momento da decisão", frase que, lida com atenção, exclui exatamente o modelo operacional que a maioria das empresas busca ao adotar agentes: velocidade sem gargalo de aprovação manual.
Existe também a exclusão de "produto em desenvolvimento ou versão experimental", pensada originalmente para software em fase de testes, mas que seguradoras vêm aplicando a qualquer sistema de IA que passou por atualização de modelo ou de prompt nos últimos meses antes do sinistro. Como agentes de IA recebem ajustes com frequência muito maior do que software tradicional, essa cláusula pode se tornar uma porta de saída praticamente permanente para a seguradora recusar pagamento, alegando que o sistema nunca estava "estabilizado" no momento do evento.
Uma terceira armadilha comum é a exclusão de "obrigação contratual assumida sem aprovação da diretoria", relevante quando o agente negocia ou confirma condições comerciais em nome da empresa. Se o contrato com o cliente ou fornecedor foi redigido antes da era dos agentes, ele provavelmente carece de cláusula específica sobre decisão tomada por sistema automatizado, o que fragiliza a posição da empresa em dois fronts simultâneos, o contratual e o de seguro. O artigo sobre contratos na era da IA e suas cláusulas traz o roteiro para revisar esse ponto antes que ele se transforme em disputa.
Que evidências a seguradora exige para pagar um sinistro ligado a IA?
A primeira evidência exigida é o registro completo da decisão: qual versão do modelo estava ativa, quais dados de entrada o agente recebeu, qual saída ele produziu e qual ação subsequente foi disparada. Sem esse registro, a seguradora tem base legítima para questionar até a ocorrência do evento, além da sua causa. Empresas que operam agentes sem log estruturado descobrem essa exigência apenas na hora do sinistro, quando já é tarde para reconstituir a informação.
A segunda evidência é o histórico de permissões do agente no momento exato do incidente, porque a seguradora quer confirmar se a ação estava dentro do que a empresa autorizou formalmente ou se representou uma extrapolação do escopo original. Sistemas que atualizam permissões de agentes sem versionamento claro enfrentam dificuldade real de provar esse ponto, ficando reduzidos a alegações verbais sobre o que "deveria" ter sido a configuração vigente.
A terceira evidência é a demonstração de que existia algum mecanismo de monitoramento ativo, mesmo que a decisão específica tenha escapado dele. A seguradora distingue entre uma empresa que monitora e falhou em detectar a tempo, cenário que ainda se encaixa em "erro coberto", e uma empresa que nunca monitorou, cenário que tende para "negligência", muito mais difícil de indenizar. O tema de como uma decisão de IA se torna visível e explicável para terceiros, incluindo clientes e reguladores, merece atenção equivalente dentro do mesmo processo de auditoria.
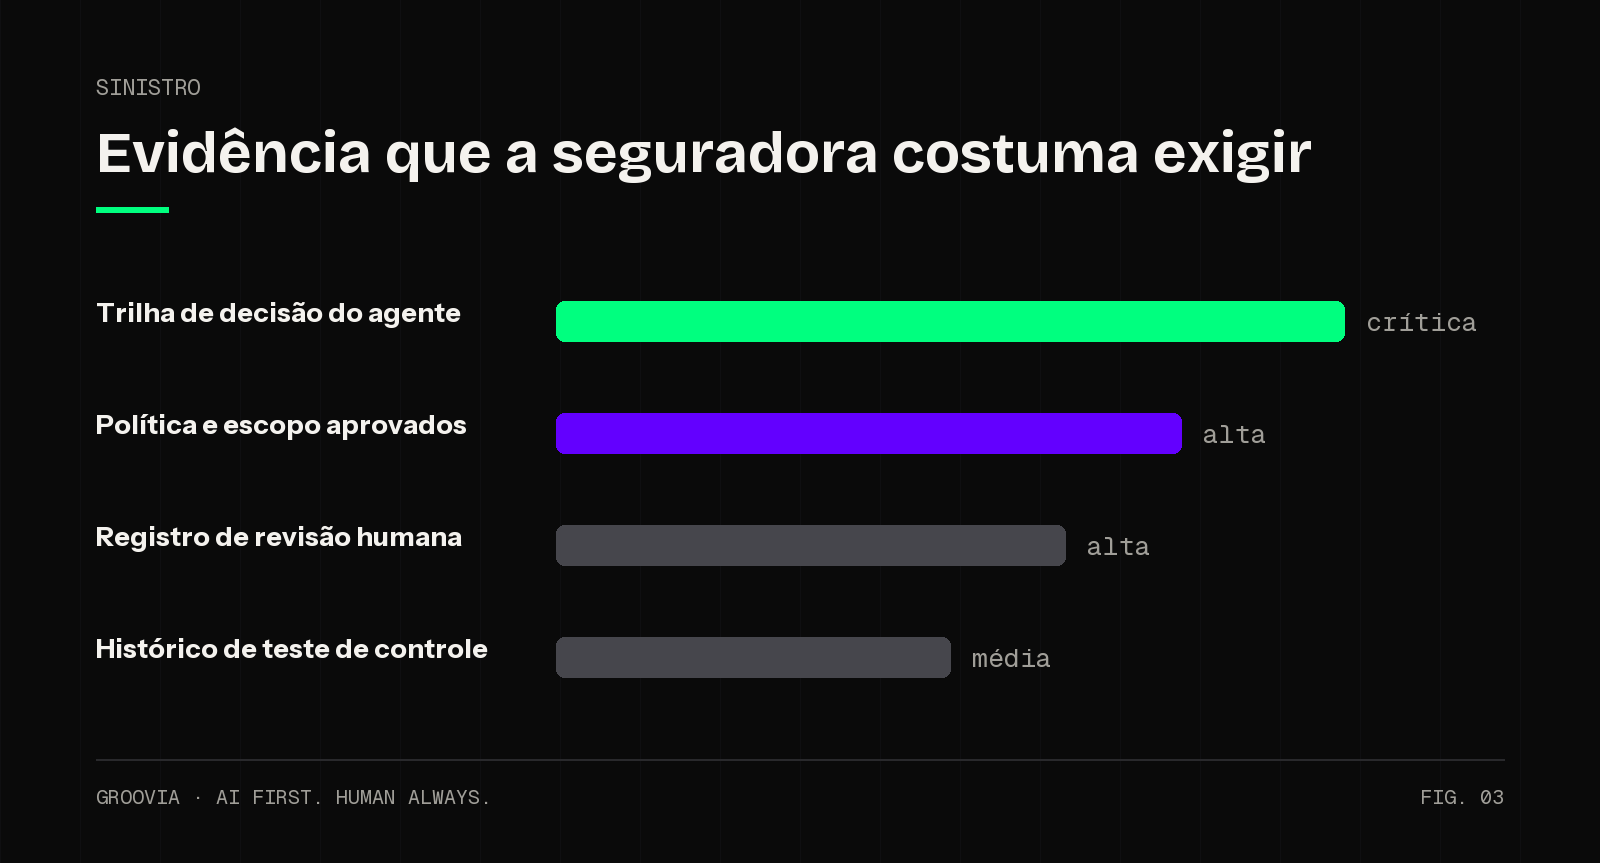
Sem trilha de auditoria, a negociação do sinistro começa em desvantagem.
Como o mercado de seguros de risco de IA está evoluindo no Brasil e no mundo?
Seguradoras internacionais, sobretudo as que atendem grandes bancos e empresas de tecnologia, já lançaram produtos rotulados como "seguro de risco algorítmico" ou "cobertura de responsabilidade por IA", desenhados especificamente para separar o risco de modelo do risco de infraestrutura tradicional. Esses produtos ainda cobram prêmio elevado e exigem processo extenso de subscrição, incluindo auditoria do pipeline de dados e evidência de teste de robustez do modelo, mas representam o caminho que o mercado brasileiro deve seguir nos próximos anos.
No Brasil, a oferta segue concentrada em endossos adicionados a apólices de responsabilidade civil ou cyber já existentes, em vez de produtos desenhados do zero para IA agêntica. Esses endossos costumam ampliar levemente a definição de "erro coberto" para incluir menção explícita a "sistemas automatizados de decisão", mas raramente resolvem as lacunas de sublimite, escopo e evidência discutidas ao longo deste artigo. A corretora que oferece apenas esse tipo de endosso está, na prática, vendendo tranquilidade parcial a um preço que sugere proteção total.
Um movimento paralelo relevante é o crescimento da due diligence de IA em processos de fusão e aquisição, onde compradores já avaliam explicitamente a exposição de risco algorítmico da empresa-alvo antes de fechar negócio, incluindo se a cobertura de seguro contratada reflete a realidade operacional dos agentes em produção. Esse tipo de escrutínio já influencia valuation, o que deveria funcionar como incentivo adicional para tratar a lacuna de seguro como prioridade estratégica, acima de simples item de compliance.
Qual o papel da governança e da trilha de auditoria na negociação da cobertura?
A trilha de auditoria completa, com registro de cada decisão, cada permissão usada e cada intervenção humana, funciona como o principal ativo de negociação da empresa diante da seguradora e da corretora. Sem esse histórico, a empresa entra na mesa de negociação dependendo inteiramente da boa vontade da seguradora para interpretar o evento a seu favor. Com o histórico, a empresa consegue demonstrar padrão de cuidado, o que muda a categoria de discussão de "a empresa foi negligente" para "o sistema falhou dentro de um processo bem desenhado", uma diferença que costuma valer a diferença entre sinistro pago e sinistro recusado.
A governança de IA, entendida como o conjunto de políticas que define quem aprova o quê, com que frequência o time revisa decisões do agente e como a empresa reage a um erro identificado, também influencia diretamente o prêmio cobrado pela seguradora. Empresas que apresentam à corretora um comitê de governança ativo, com atas e métricas de acompanhamento, tendem a negociar prêmio mais baixo e sublimites mais generosos, porque reduzem objetivamente a probabilidade de sinistro grave. O painel de indicadores que o conselho acompanha para monitorar esse risco de forma contínua está detalhado no artigo sobre o painel de IA do conselho com seis indicadores.
Eu recomendo tratar a apresentação semestral à corretora como parte do ritual de governança da empresa, com os mesmos indicadores que o conselho já acompanha, em vez de reservar essa conversa apenas para o momento de renovação anual da apólice. Essa cadência antecipa mudanças de escopo, evita a surpresa da cláusula de "mudança material de risco omitida" e coloca a empresa numa postura ativa diante do mercado de seguros, em vez de reativa diante de um sinistro que já aconteceu.
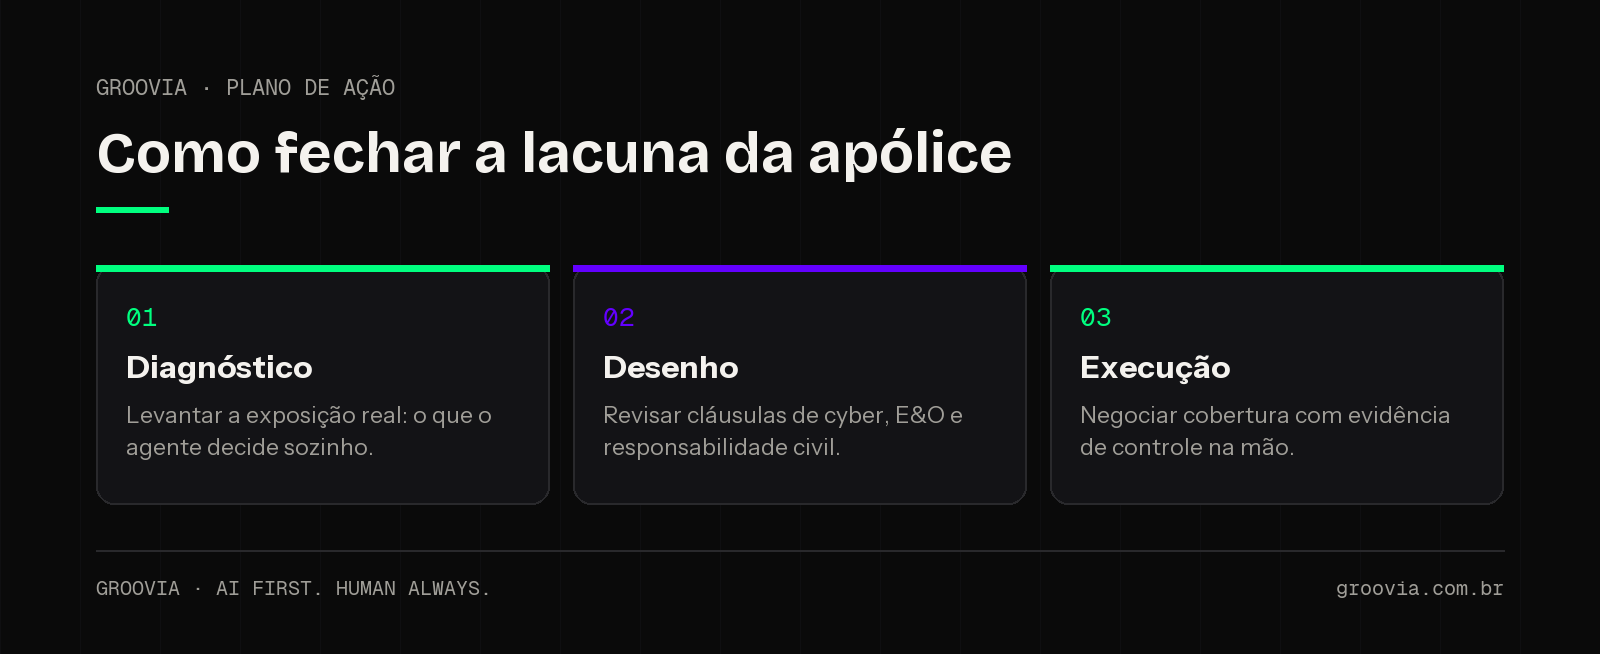
Cobertura de seguro para erro de agente de IA em 90 dias: diagnóstico, desenho e execução.
Leia também
- O aniversário do contrato de IA: o que renegociar antes de assinar de novo
- Prompt injection: o ataque que explora justamente a autonomia do seu agente de IA
- Contratos na era da IA: cláusulas essenciais
- Governança de IA para quem detesta burocracia
- Quando o erro de IA vira notícia: playbook de comunicação
Conclusão
A resposta para a pergunta do título raramente é um simples "sim" ou "cobre tudo". A apólice de responsabilidade civil e o seguro cyber tradicionais oferecem uma base real de proteção, mas essa base foi desenhada para um mundo de erro humano isolado e invasão externa, dois cenários que a IA agêntica reconfigura por completo. A lacuna aparece exatamente nos pontos mais estratégicos da operação: causalidade encadeada entre agentes, escala de replicação do mesmo erro, escopo declarado defasado em relação à autonomia real e ausência de evidência estruturada sobre a decisão do agente.
Fechar essa lacuna exige trabalho conjunto de três frentes que raramente se falam dentro da empresa: o time técnico que constrói e monitora os agentes, o jurídico que revisa contratos e apólices, e a diretoria que aprova o ritmo de escala da autonomia. Quando essas três frentes conversam com uma trilha de auditoria comum e um painel de governança compartilhado, a conversa com a corretora deixa de ser um exercício burocrático anual e se transforma em ferramenta de negociação real, com prêmio mais justo e cobertura que corresponde à operação de verdade.
Na Groovia, eu trago essa discussão para o conselho de cada cliente que acelera a autonomia de agentes, porque a velocidade de adoção de IA sem essa camada de proteção transforma um ganho de eficiência em passivo escondido, visível apenas quando o primeiro sinistro grande chega e a seguradora abre a lupa sobre cada cláusula do contrato. Vale muito mais revisar essas lacunas agora, com calma e com dados, do que negociar cobertura em cima de um incidente que já causou prejuízo real a um cliente ou a um parceiro.